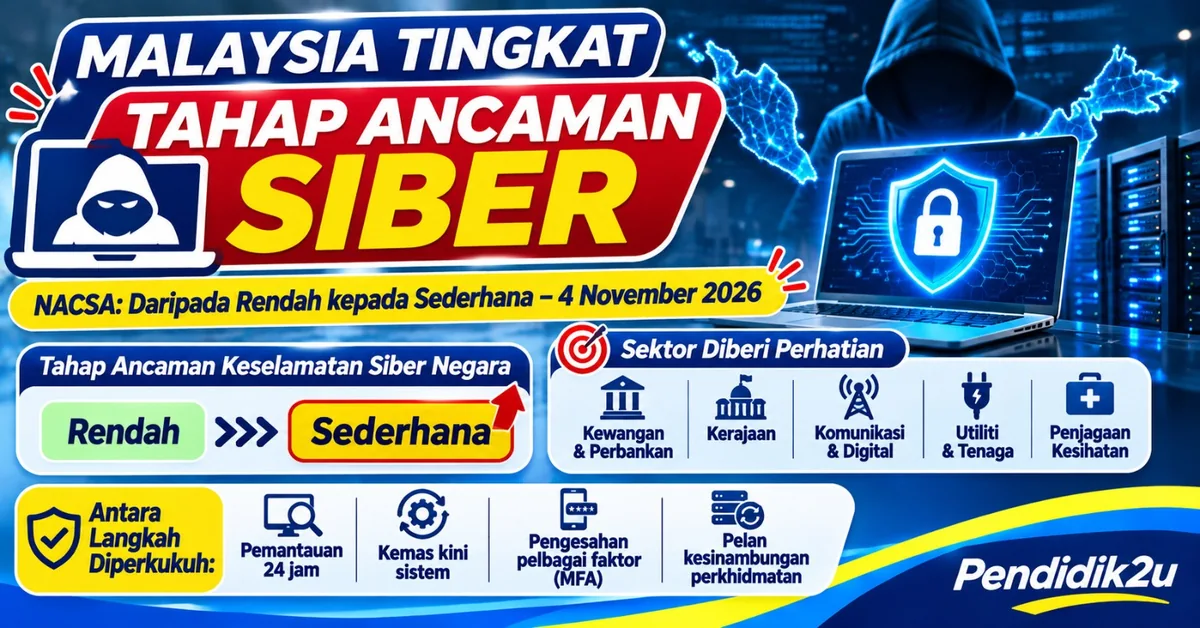
Risiko serangan siber di Malaysia diberi perhatian apabila NACSA menaikkan Tahap Ancaman Keselamatan Siber Negara daripada Rendah kepada Sederhana pada 4 November 2026. Majlis Keselamatan Negara (MKN), Jabatan Perdana Menteri, memaklumkan langkah berjaga-jaga itu bagi melindungi perkhidmatan penting negara.
Dikemas kini: 7 November 2026.
Pengumuman ini menyusuli penjelasan Perdana Menteri di Dewan Rakyat pada 3 November mengenai kesiapsiagaan menghadapi perkembangan keselamatan antarabangsa. Pada 6 November, Kementerian Komunikasi turut menyeru agensi kerajaan menjalankan audit keselamatan siber, manakala Bank Negara Malaysia menekankan daya tahan institusi kewangan.
Peningkatan tahap ancaman bukan pengesahan bahawa semua bank, sistem kerajaan atau maklumat rakyat telah digodam. Status sesuatu insiden perlu disahkan secara berasingan oleh pihak berkenaan.
Bagi warga sekolah yang mengurus akaun pembelajaran, rujuk juga panduan ID DELIMa murid dan guru: cara mendapatkan, menyemak dan mengaktifkan akaun. Dapatkan bantuan melalui pentadbir sekolah dan elakkan berkongsi maklumat log masuk dalam kumpulan terbuka.
Artikel ini menjelaskan pengumuman semasa, ancaman yang diberikan perhatian serta tindakan praktikal untuk orang ramai, guru dan pentadbir sekolah.
Ringkasan Pengumuman Ancaman Siber Malaysia 2026
| Perkara | Maklumat |
|---|---|
| Pengumuman | Peningkatan Tahap Ancaman Keselamatan Siber Negara |
| Tarikh | 4 November 2026 |
| Agensi | Agensi Keselamatan Siber Negara (NACSA) |
| Pengumuman melalui | Majlis Keselamatan Negara (MKN), Jabatan Perdana Menteri |
| Tahap sebelumnya | Rendah |
| Tahap baharu | Sederhana |
| Tumpuan | Perlindungan perkhidmatan penting dan infrastruktur maklumat kritikal |
| Tindakan kesiapsiagaan | Pemantauan, tampalan sistem, MFA dan pelan kesinambungan |
| Perkembangan tambahan | Seruan audit keselamatan siber agensi kerajaan pada 6 November |
| Maksud kepada pengguna | Tingkatkan perlindungan dan semak pengesahan insiden melalui saluran rasmi |
Sumber pengumuman: Bernama, 4 November 2026, berdasarkan kenyataan MKN.
Mengapa Risiko Serangan Siber di Malaysia Meningkat?
Dalam penjelasan yang dilaporkan Bernama, kerajaan mengaitkan keperluan kesiapsiagaan dengan perkembangan konflik geopolitik dan ketegangan keselamatan serantau serta antarabangsa.
Perdana Menteri Datuk Seri Anwar Ibrahim turut dilaporkan menyebut potensi ancaman terhadap negara yang mempunyai infrastruktur digital dan pusat data penting. Penilaian kerajaan mengambil kira maklumat risikan yang tidak semuanya boleh didedahkan kepada umum.
Maklumat ini perlu dibaca sebagai konteks penilaian risiko. Ia tidak memberikan asas untuk menuduh negara, organisasi atau kumpulan tertentu sebagai pelaku tanpa pengesahan siasatan.
Apakah yang Dimaksudkan dengan Ancaman Siber?
Ancaman siber ialah aktiviti atau keadaan yang berpotensi menjejaskan sistem komputer, rangkaian, perkhidmatan digital dan maklumat.
Penyerang boleh cuba mendapatkan akses tanpa kebenaran, mencuri maklumat atau mengganggu perkhidmatan. Pengguna biasa pula boleh diperdaya melalui mesej penyamaran, laman log masuk palsu dan lampiran berbahaya.
Kesannya bergantung pada sistem dan kejadian sebenar. Gangguan pada perkhidmatan yang digunakan ramai orang boleh menjejaskan urusan harian walaupun akaun setiap pengguna tidak diceroboh.
Apakah Maksud Tahap Ancaman Siber Sederhana?
Peningkatan kepada Sederhana menunjukkan keperluan memperkukuh pemantauan dan langkah pencegahan. Namun, tahap ancaman dan bukti kejadian serangan merupakan dua perkara yang perlu dibezakan.
| Keadaan | Penjelasan |
|---|---|
| Tahap ancaman meningkat | Risiko memerlukan perhatian dan kesiapsiagaan tambahan |
| Amaran keselamatan dikeluarkan | Ancaman atau kelemahan dikenal pasti untuk tindakan |
| Gangguan sistem dilaporkan | Perkhidmatan bermasalah; punca masih perlu diperiksa |
| Serangan siber disahkan | Bukti atau siasatan menyokong kejadian serangan |
| Kebocoran data disahkan | Pendedahan atau akses data tanpa kebenaran telah disahkan |
Sebagai contoh, aplikasi bank yang tidak dapat dibuka mungkin mengalami masalah teknikal atau langkah perlindungan sementara. Pengguna perlu menunggu penjelasan bank sebelum menyimpulkan bahawa data telah dicuri.
Dalam masa yang sama, organisasi wajar bertindak terhadap amaran awal. Menunggu sehingga kerosakan berlaku boleh menyukarkan usaha melindungi operasi dan memulihkan perkhidmatan.
NACSA Arah Sektor Kritikal Perkukuh Keselamatan Siber
MKN memaklumkan bahawa entiti Infrastruktur Maklumat Kritikal Negara (NCII) perlu melaksanakan sembilan tindakan kesiapsiagaan. Empat langkah yang disebut dalam laporan kenyataan tersebut ialah:
- Memantau keselamatan sistem selama 24 jam.
- Memasang tampalan keselamatan sistem.
- Menggunakan pengesahan pelbagai faktor (MFA).
- Mengemas kini Pelan Kesinambungan Perkhidmatan.
Ini bukan senarai penuh kesemua sembilan tindakan. Ketua Sektor NCII juga perlu mengemukakan laporan status ancaman mingguan kepada NACSA.
Apakah Infrastruktur Maklumat Kritikal Negara?
Menurut NACSA, NCII meliputi sistem dan perkhidmatan ICT yang gangguannya boleh menjejaskan keselamatan, ekonomi, pentadbiran serta kesejahteraan negara.
NACSA menyenaraikan 11 sektor NCII:
- Kerajaan.
- Perbankan dan kewangan.
- Pengangkutan.
- Pertahanan dan keselamatan negara.
- Maklumat, komunikasi dan digital.
- Perkhidmatan penjagaan kesihatan.
- Air, pembetungan dan pengurusan sisa.
- Tenaga.
- Pertanian dan perladangan.
- Perdagangan, industri dan ekonomi.
- Sains, teknologi dan inovasi.
Senarai ini menerangkan sektor yang penting kepada negara. Ia bukan senarai sektor yang semuanya telah mengalami pencerobohan.
NC4 Beri Amaran kepada Institusi Kewangan Malaysia
Amaran NC4-ALR-2026-000008 menumpukan peningkatan aktiviti penggodaman oportunistik dan hacktivism terhadap institusi kewangan Malaysia.
NC4 memberi perhatian kepada perlindungan akaun berkeistimewaan serta kesiapsiagaan pertahanan terhadap serangan DDoS. Amaran itu turut menyebut pemerhatian terhadap insiden akaun berkeistimewaan yang terjejas dan gangguan perkhidmatan akibat DDoS.
Penyalahgunaan Akaun Pentadbir
Akaun pentadbir mempunyai akses luas kepada sistem. Penyalahgunaannya boleh membolehkan penyerang memasuki sistem penting, mengubah maklumat atau menjalankan aktiviti tanpa kebenaran.
Antara langkah perlindungan yang dicadangkan NC4 ialah MFA, kawalan akses mengikut keperluan tugas serta pemantauan aktiviti akaun berkeistimewaan.
Serangan DDoS dan Gangguan Perkhidmatan
Serangan Distributed Denial-of-Service (DDoS) membebankan perkhidmatan dalam talian sehingga pengguna sah sukar mengaksesnya. Laman bank, aplikasi dan gerbang pembayaran boleh terjejas.
NC4 turut memberi amaran bahawa DDoS boleh mengalihkan perhatian daripada pencerobohan lain. Walau bagaimanapun, gangguan capaian sahaja tidak membuktikan bahawa data pelanggan telah dicuri.
Amaran NC4 tersebut tidak mengaitkan aktiviti berkenaan secara muktamad dengan pelaku tertentu. Rujuk amaran keselamatan NC4 kepada institusi kewangan untuk penjelasan teknikal dan cadangan kawalan.
Kementerian Komunikasi Gesa Audit Keselamatan Siber
Pada 6 November 2026, Timbalan Menteri Komunikasi Teo Nie Ching menyeru agensi kerajaan melaksanakan audit keselamatan siber.
Menurut laporan RTM, audit diperlukan untuk mengenal pasti kelemahan sistem dan infrastruktur digital, termasuk aspek perlindungan storan awan. Beliau turut menekankan keperluan menyediakan peruntukan keselamatan seiring penggunaan AI dan perkhidmatan digital.
Seruan tersebut relevan kepada organisasi yang menyimpan maklumat dalam talian. Penggunaan aplikasi baharu perlu disertai pengurusan akses, perlindungan data dan persediaan menghadapi insiden.
Mengapa Audit Diperlukan?
Secara praktikal, semakan keselamatan boleh membantu organisasi mengenal pasti akaun lama yang masih mempunyai akses, perisian yang belum dikemas kini atau kelemahan kaedah sandaran.
Ini ialah contoh perkara yang boleh diperiksa, bukannya senarai audit wajib yang diumumkan dalam laporan tersebut. Skop audit sebenar perlu ditentukan oleh pihak yang mempunyai kepakaran dan kebenaran.
BNM Tekankan Daya Tahan Siber Institusi Kewangan
Gabenor Bank Negara Malaysia Datuk Seri Abdul Rasheed Ghaffour menjelaskan pada 6 November bahawa institusi kewangan perlu mengekalkan perlindungan keselamatan siber yang mencukupi.
Menurut laporan Bernama, BNM menghendaki pendekatan menyeluruh untuk mencegah, mengesan dan membendung ancaman. Kesiapsiagaan penting kerana institusi kewangan saling berhubung dan kelemahan pada satu pihak boleh memberikan kesan yang lebih luas.
Jika serangan berlaku, sistem yang terjejas mungkin perlu diasingkan. Sesetengah perkhidmatan dalam talian juga boleh digantung sementara bagi membolehkan pemeriksaan dijalankan sebelum disambung semula dengan selamat.
Langkah pembendungan seperti ini tidak dengan sendirinya membuktikan wang pelanggan telah hilang. Pengguna perlu merujuk maklumat daripada bank mengenai perkhidmatan dan akaun masing-masing.
Risiko Serangan Siber di Malaysia kepada Pengguna Internet
Selain isu infrastruktur kritikal, orang ramai perlu mengenali bentuk ancaman yang boleh menjejaskan akaun dan peranti sendiri.
| Ancaman | Risiko kepada pengguna |
|---|---|
| Phishing | Kata laluan atau maklumat dicuri melalui laman dan mesej palsu |
| Perisian hasad | Peranti dijangkiti program yang boleh mencuri maklumat atau memberi akses kepada penyerang |
| Pengambilalihan akaun | Akaun digunakan pihak lain tanpa kebenaran |
| Kebocoran data | Maklumat peribadi terdedah kepada pihak tidak dibenarkan |
| Penyamaran institusi | Penipu menggunakan nama bank, agensi atau organisasi |
| Gangguan perkhidmatan | Pengguna tidak dapat mengakses aplikasi atau laman tertentu |
Amaran Fail ZIP Berbahaya Melalui WhatsApp
MyCERT mengeluarkan nasihat MA-1493.102026 pada 29 Oktober 2026 mengenai dokumen kewangan palsu yang diedarkan melalui WhatsApp, lazimnya sebagai lampiran ZIP.
Dalam kes yang diperhatikan, mangsa diarahkan membuka atau mengekstrak fail pada komputer. Apabila program berbahaya di dalam arkib dijalankan, komputer Windows boleh dipasang dengan perisian yang membolehkan kawalan jauh tanpa kebenaran.
Ini tidak bermaksud semua fail ZIP ialah perisian hasad. Namun, nama fail seperti invois, penyata atau PDF tidak menjamin kandungannya selamat. Mesej daripada kenalan juga perlu disahkan kerana akaun pengirim mungkin telah terjejas.
Rujuk nasihat MyCERT mengenai dokumen kewangan palsu melalui WhatsApp jika memerlukan maklumat lanjut. Jangan memuat turun atau menjalankan fail mencurigakan untuk mengujinya sendiri.
Langkah Mengurangkan Risiko Serangan Siber di Malaysia
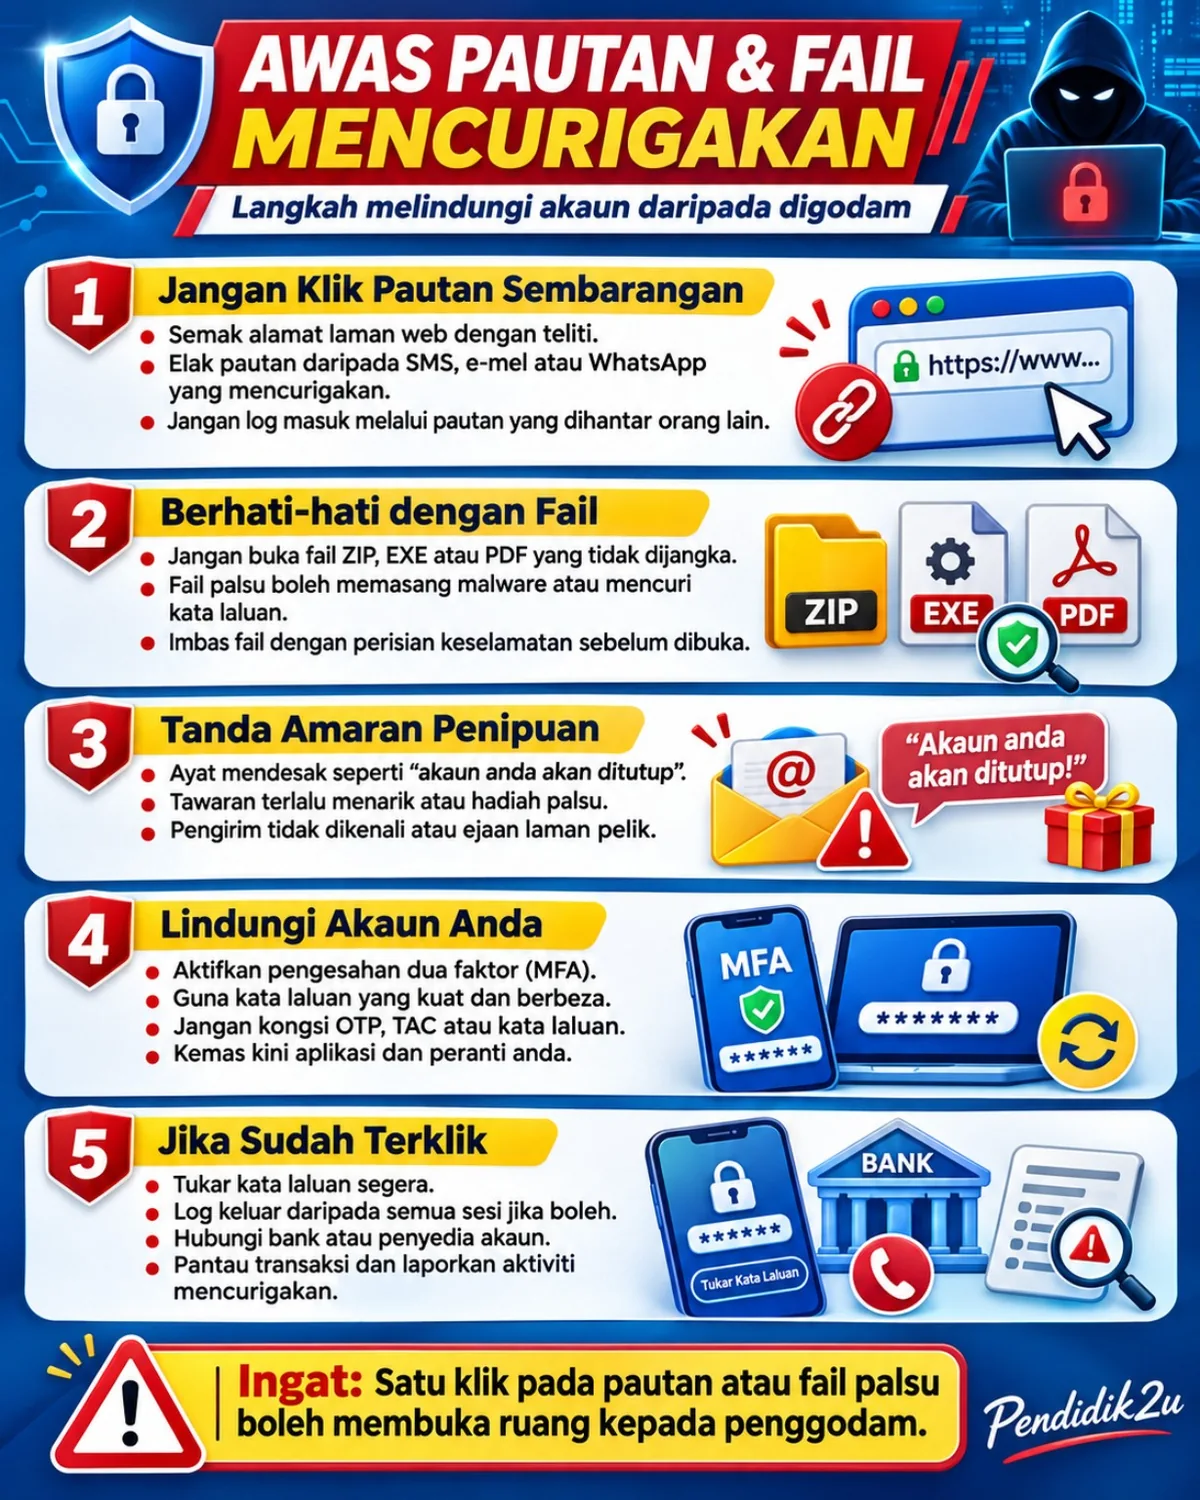
Orang ramai boleh meneruskan urusan digital sambil memperkukuh perlindungan asas. Gunakan langkah berikut mengikut kemudahan yang disediakan oleh perkhidmatan masing-masing.
Aktifkan Pengesahan Pelbagai Faktor
Gunakan MFA apabila tersedia, khususnya bagi e-mel dan akaun penting. Perlindungan tambahan membantu mengurangkan risiko akses tanpa kebenaran jika kata laluan diketahui orang lain.
Gunakan kata laluan yang kuat dan berbeza bagi setiap akaun. Untuk WhatsApp, aktifkan ciri Pengesahan Dua Langkah yang disediakan dalam aplikasi.
Kemas Kini Peranti dan Aplikasi
Pasang kemas kini keselamatan sistem operasi, pelayar dan aplikasi melalui saluran rasmi. Pengguna organisasi hendaklah mengikuti pengurusan kemas kini yang diluluskan oleh pentadbir.
Elakkan memasang aplikasi keselamatan daripada pautan mesej yang tidak disahkan. Penyamaran sebagai aplikasi perlindungan boleh digunakan untuk memperdaya pengguna.
Semak Pautan Sebelum Log Masuk
Gunakan aplikasi rasmi atau taip sendiri alamat laman yang diketahui. Periksa nama domain sebelum memasukkan maklumat akaun.
Sahkan permintaan luar biasa melalui saluran lain yang dipercayai. Contohnya, hubungi pengirim melalui nombor yang sudah diketahui jika menerima arahan membuka fail yang tidak dijangka.
Rahsiakan OTP, TAC dan Kata Laluan
Jangan serahkan kod pengesahan, PIN atau kata laluan kepada pihak yang menghubungi anda. Berhati-hati terhadap individu yang mendakwa perlu mendapatkan kod itu untuk menyelamatkan akaun.
Jika ragu-ragu, tamatkan perbualan dan hubungi organisasi melalui nombor rasmi yang diperoleh sendiri.
Sediakan Sandaran dan Pantau Akaun
Simpan salinan dokumen penting menggunakan kaedah sandaran yang selamat. Bagi urusan sekolah, gunakan kemudahan yang diluluskan oleh organisasi.
Semak notifikasi log masuk dan transaksi. Pada WhatsApp, periksa senarai Peranti Dipautkan dan alih keluar peranti yang tidak dikenali melalui tetapan rasmi.
Langkah ini membantu mengesan tanda awal masalah. Namun, tiada satu alat atau amalan yang menjamin semua ancaman dapat dielakkan.
Implikasi kepada Sekolah, Guru dan Institusi Pendidikan
Sekolah menggunakan e-mel, rekod pentaksiran, maklumat murid dan pelantar pembelajaran. Oleh itu, perlindungan akaun serta pengurusan data turut menjadi sebahagian daripada persediaan harian.
Antara perhatian praktikal yang boleh diselaraskan bersama pentadbir ialah:
- Akses akaun: Berikan akses pentadbir mengikut tanggungjawab dan semak akses apabila pegawai bertukar tugas.
- Data murid: Elakkan memaparkan nombor pengenalan dan butiran peribadi dalam ruang awam tanpa keperluan serta kebenaran yang sesuai.
- Laman web: Pastikan sistem, pemalam dan perisian berkaitan diurus serta dikemas kini oleh pihak yang diberi kuasa.
- Sandaran: Simpan rekod penting melalui kemudahan yang diluluskan dan ketahui kaedah mendapatkannya semula.
- Kesedaran kakitangan: Sahkan e-mel atau fail yang menyamar sebagai arahan rasmi sebelum membuka atau menjalankan kandungannya.
Contohnya, mesej meminta guru membuka fail senarai pembayaran secara tergesa-gesa patut disahkan melalui saluran sekolah yang diketahui. Jangan menganggap logo atau nama pegawai pada mesej mencukupi sebagai bukti.
Cadangan ini ialah panduan praktikal Pendidik2u. Ia bukan arahan baharu KPM yang diumumkan khusus susulan peningkatan tahap ancaman NACSA.
Apa Perlu Dilakukan Jika Menjadi Mangsa Serangan Siber?
Tindakan bergantung pada perkara yang berlaku: sekadar menerima mesej, memasukkan kata laluan pada laman palsu, menjalankan fail atau menemukan transaksi tanpa kebenaran.
Jika Melibatkan Akaun Bank atau Penipuan Kewangan
Hubungi bank melalui nombor rasmi dengan segera jika terdapat transaksi yang tidak dikenali atau maklumat perbankan telah diberikan kepada penipu.
Mangsa penipuan kewangan dalam talian juga boleh menghubungi NSRC di talian 997, yang beroperasi 24 jam setiap hari, seperti dinyatakan oleh PDRM. Jangan menunggu semua bukti lengkap sebelum mendapatkan bantuan awal bank.
Simpan maklumat transaksi dan komunikasi untuk laporan. Elakkan membuat bayaran tambahan kepada individu yang menjanjikan pemulangan wang.
Jika Telah Membuka Pautan atau Menjalankan Fail Mencurigakan
Jika kata laluan telah dimasukkan pada laman palsu, gunakan peranti yang dipercayai untuk menukar kata laluan melalui perkhidmatan rasmi. Semak sesi aktif dan tindakan pemulihan akaun yang tersedia.
Jika fail mencurigakan telah dijalankan dan peranti disyaki dijangkiti, putuskan sambungan internet peranti tersebut dan dapatkan bantuan teknikal. Tukar kata laluan berkaitan menggunakan peranti lain yang dipercayai, seperti dinasihatkan dalam notis MCMC yang disiarkan MKN.
Imbasan keselamatan boleh membantu pemeriksaan, tetapi keputusan imbasan sahaja tidak menjamin peranti bebas daripada pencerobohan. Jangan menganggap memadam satu fail sudah menyelesaikan jangkitan yang disyaki.
Saluran Laporan Cyber999
Cyber999 di bawah CyberSecurity Malaysia menerima laporan insiden keselamatan komputer dan membantu pengguna mendapatkan respons yang berkaitan.
| Saluran | Maklumat |
|---|---|
| Rujukan dan borang laporan | Halaman rasmi Cyber999 |
| E-mel insiden | cyber999@cybersecurity.my |
| Hotline waktu pejabat | 1-300-88-2999; 8.30 pagi–5.30 petang |
| Kecemasan DDoS, phishing atau kebocoran data | 019-266 5850; 24 jam setiap hari |
Sediakan masa kejadian, mesej dan maklumat teknikal yang tersedia. Jangan siarkan kata laluan, OTP atau dokumen peribadi secara terbuka semasa meminta bantuan.
Jika Melibatkan Sistem Sekolah atau Organisasi
Maklumkan segera kepada pentadbir sistem atau pegawai ICT yang diberi tanggungjawab. Ikuti prosedur pelaporan organisasi dan simpan bukti yang berkaitan.
Elakkan mengubah atau memadam maklumat sistem secara tidak terkawal kerana ia mungkin diperlukan untuk siasatan. Kerja pemulihan teknikal hendaklah diselaraskan oleh pihak yang mempunyai kebenaran dan kepakaran.
Soalan Lazim Risiko Serangan Siber di Malaysia
1. Adakah tahap ancaman siber Malaysia telah dinaikkan?
Ya. NACSA menaikkan Tahap Ancaman Keselamatan Siber Negara daripada Rendah kepada Sederhana pada 4 November 2026, menurut pengumuman MKN yang dilaporkan Bernama.
2. Mengapa kerajaan meningkatkan tahap ancaman?
Langkah berjaga-jaga itu dibuat susulan perkembangan keselamatan semasa dan keperluan melindungi perkhidmatan penting negara. Ia melibatkan peningkatan kesiapsiagaan serta pemantauan.
3. Adakah semua bank di Malaysia telah digodam?
Tiada pengesahan bahawa semua bank telah digodam. Amaran risiko dan gangguan capaian tidak boleh dianggap sebagai bukti pencerobohan terhadap setiap institusi atau akaun.
4. Apakah sektor yang diberikan perhatian?
Tumpuan merangkumi sektor NCII seperti kerajaan, perbankan, maklumat dan komunikasi, tenaga, air serta penjagaan kesihatan. NACSA menyenaraikan 11 sektor NCII.
5. Apakah ancaman dalam amaran NC4 kepada institusi kewangan?
NC4 menekankan perlindungan akaun berkeistimewaan dan pertahanan DDoS. Serangan gangguan perkhidmatan juga boleh digunakan untuk mengalihkan perhatian daripada pencerobohan lain.
6. Apa perlu dibuat jika menerima pautan atau fail mencurigakan?
Jangan terus membuka atau menjalankan kandungannya. Sahkan pengirim melalui saluran berasingan yang dipercayai. Jika maklumat akaun sudah diberikan atau fail dijalankan, segera dapatkan bantuan mengikut jenis insiden.
7. Di manakah boleh melaporkan kejadian?
Hubungi Cyber999 bagi insiden keselamatan komputer. Untuk penipuan kewangan, segera hubungi bank dan NSRC melalui 997. Insiden organisasi juga perlu dilaporkan kepada pentadbir yang bertanggungjawab.
Kesimpulan
Pengumuman NACSA pada 4 November 2026 memberikan isyarat supaya kesiapsiagaan ditingkatkan. Penjelasan MKN, amaran NC4 serta seruan audit membantu organisasi memberi tumpuan kepada perlindungan perkhidmatan penting.
Dalam memahami risiko serangan siber di Malaysia, bezakan penilaian ancaman dengan pengesahan insiden tertentu. Rujuk penjelasan rasmi dan elakkan menyebarkan dakwaan bahawa semua sistem sudah diceroboh.
Semak keselamatan akaun, kemas kini peranti dan sahkan pautan sebelum bertindak. Jika berlaku kejadian mencurigakan, hubungi saluran bantuan yang sesuai dengan segera.
Sumber dan Rujukan
- Bernama — NACSA Tingkat Tahap Ancaman Keselamatan Siber Negara ke Tahap Sederhana, 4 November 2026; kenyataan MKN.
- NACSA — National Critical Information Infrastructure (NCII).
- NC4 — NC4-ALR-2026-000008: Heightened Hacktivist and Opportunistic Activity Targeting Malaysian Financial Institutions.
- RTM — Semua Agensi Kerajaan Diseru Laksana Audit Keselamatan Siber, 6 November 2026.
- Bernama — BNM Sedia Langkah Kawal Selia bagi Memastikan Daya Tahan Siber Institusi Kewangan, 6 November 2026.
- MyCERT — MA-1493.102026: Fake Financial Documents Distributed via WhatsApp Deliver a Windows Trojan, 29 Oktober 2026.
- MKN/MCMC — Notis Keselamatan Mengenai Fail ZIP dan Lampiran Mencurigakan di WhatsApp, 4 November 2026.
- CyberSecurity Malaysia — Cyber999 Cyber Incident Response Center.
- PDRM — NSRC: Tindakan Pantas, Lebih Banyak Wang Mangsa Berjaya Diselamatkan, 5 November 2026.
Disediakan oleh Pendidik2u berdasarkan sumber yang disemak sehingga 7 November 2026. Penjelasan untuk individu dan institusi pendidikan ialah panduan praktikal, bukan arahan teknikal khusus NACSA. Kedua-dua grafik ialah bahan editorial Pendidik2u.